PSP en Argentina: navegando el laberinto del Fraude y la PLAFT
El ecosistema de Proveedores de Servicios de Pago (PSP) en Argentina se ha expandido de forma explosiva. Millones de consumidores utilizan cuentas de pago y billeteras digitales para sus operaciones cotidianas. Este dinamismo, sin embargo, convive con un desafío complejo: mantener la experiencia de usuario ágil mientras se robustecen las barreras contra el fraude y se cumple con la normativa de prevención de lavado de activos y financiación del terrorismo (PLAFT).
- El fraude: una amenaza en constante evolución
El avance de los pagos digitales ha multiplicado las oportunidades para estafadores. Un informe del programa Ciberestafas y Reclamos de Consumo de la Subsecretaría de Acciones para la Defensa de las y los Consumidores destaca que el 76 % de los usuarios de internet en Argentina fue víctima de algún tipo de fraude online, desde suplantación de identidad hasta compras con datos bancarios robados. Entre las modalidades más frecuentes se encuentran:
Phishing, vishing, smishing, QRshing y pharming: ataques de ingeniería social diseñados para obtener credenciales y vaciar cuentas, identificados por las autoridades como prácticas comunes de ciberestafa.
SIM swapping y malware: técnicas que permiten a los delincuentes tomar el control del teléfono o dispositivo del cliente.
Los PSP están obligados a invertir en tecnología avanzada y talento especializado para detectar estas tipologías y evitar que se concreten. Las soluciones de autenticación fuerte, biometría, análisis de comportamiento y monitoreo en tiempo real son clave para adelantarse a los defraudadores. No obstante, estas medidas deben implementarse sin sacrificar la fluidez y la facilidad de uso, ya que la usabilidad continúa siendo un factor determinante para la retención de clientes.
El impacto de un incidente de fraude no se limita a las pérdidas económicas directas; deteriora la confianza, daña la reputación y puede exponer a los PSP a sanciones por incumplimientos normativos.
- El laberinto de la PLAFT: un marco regulatorio en expansión
La normativa argentina se ha vuelto más exigente con los servicios de pago. La Ley 27.739, en vigor desde marzo de 2024, modificó la Ley 25.246 y amplió la lista de Sujetos Obligados a reportar operaciones sospechosas. Incorporó expresamente a emisores, operadores y proveedores de servicios de cobro y/o pagos entre los obligados, así como a proveedores no financieros de crédito, plataformas de financiamiento colectivo y proveedores de servicios de activos virtuales. También reforzó el régimen sancionatorio e introdujo registros de beneficiarios finales y de proveedores de activos virtuales.
En consonancia con estos cambios, la Unidad de Información Financiera (UIF) dictó la Resolución 200/2024. Esta resolución estableció los requisitos mínimos que los sujetos obligados (incluidos los PSP) deben adoptar para identificar, evaluar, monitorear, administrar y mitigar los riesgos de lavado de activos, financiación del terrorismo y proliferación de armas. La norma incluye definiciones detalladas de las funciones del sector –aceptadores, adquirentes, agregadores, emisores, etc.– y exige que cada PSP cuente con un sistema de prevención basado en riesgos, apoyado en políticas, procedimientos y controles. Este sistema debe comprender procesos de debida diligencia y conocimiento del cliente (KYC) según niveles de riesgo, así como la obligación de reportar operaciones sospechosas en tiempo y forma.
Además, el Banco Central de la República Argentina (BCRA) incorporó nuevos regímenes informativos mediante las Comunicaciones “A” 8309 y 8310 (28 de agosto de 2025). La Comunicación A 8309 exige a todos los PSP presentar estados contables anuales auditados y certificados por un consejo profesional a partir del 31 de diciembre de 2025, con un plazo de presentación hasta el último día hábil del cuarto mes posterior al cierre del ejercicio. También deberán actualizar anualmente la descripción operativa y comercial de cada función del PSP. La Comunicación A 8310 establece un régimen informativo mensual para los PSP que actúan como adquirentes, en el que deben reportar datos detallados de sus operaciones con tarjetas (subadquirentes, instrumentos, esquemas de pago, ubicación de emisión, canales de acceso, rubro de comercio, etc.).
Estas obligaciones implican mantener un monitoreo continuo de clientes y transacciones, clasificar el riesgo de cada uno y documentar las políticas de PLAFT. La falta de cumplimiento puede derivar en multas significativas, inhabilitaciones y afectación de la licencia para operar.
- La intersección crítica: cuando el fraude se convierte en lavado de activos
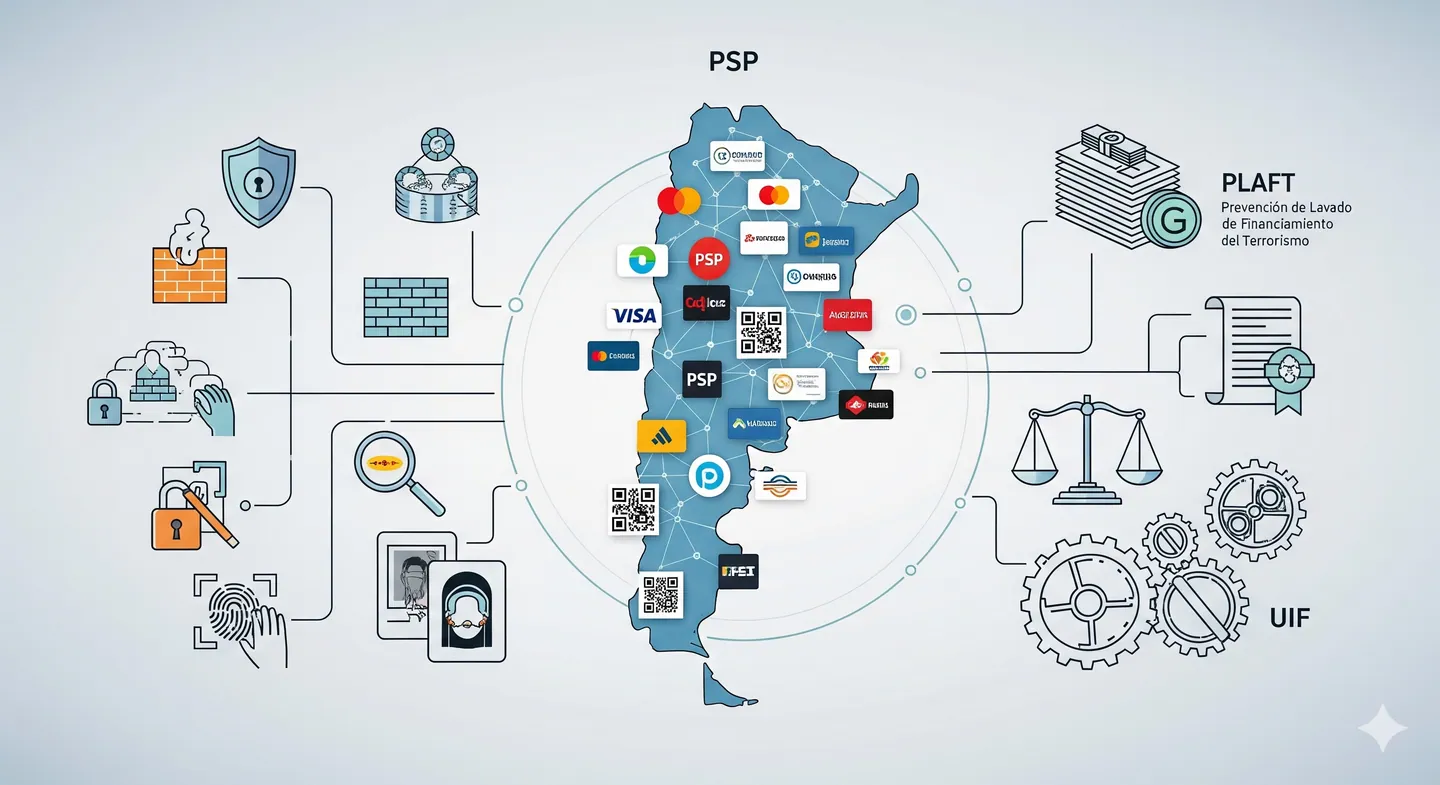
La lucha contra el fraude y la prevención de lavado de activos no son mundos separados. Los fondos obtenidos fraudulentamente –por ejemplo, mediante phishing o la compra con tarjetas robadas– suelen ser el “origen del fondo” de esquemas de lavado. Si un PSP permite que dinero de origen ilícito circule por su plataforma sin detectarlo, se convierte en facilitador involuntario del delito.
La Resolución 200/2024 de la UIF subraya que los PSP deben contar con un enfoque basado en riesgos y un sistema de prevención eficaz para evitar ser utilizados por terceros con fines delictivos. Los mismos algoritmos que se usan para detectar fraudes –análisis de patrones transaccionales, geolocalización, perfiles de comportamiento– son útiles para identificar operaciones sospechosas de lavado. Por eso resulta ineficiente abordar fraude y PLAFT por separado.
Integrar los equipos y sistemas de fraude y PLAFT permite anticipar patrones emergentes y cerrar brechas. Un robusto sistema de prevención de fraude disminuye las pérdidas directas y, al mismo tiempo, fortalece la capacidad de cumplimiento normativo. Para los PSP, navegar este “laberinto” implica invertir en tecnología, capacitar a su personal, adaptar sus manuales de cumplimiento y actualizar sus políticas y procedimientos conforme a las resoluciones y comunicaciones vigentes.